系统设置 › 系统设置
审计日志
更新于 2026年9月17日
企业配置/账号权限/部门调整/业务单据操作 → 自动写入审计日志 → 按人/部门/角色/时间追溯 → 识别失败、异常或越权 → 会话踢出 → 账号禁用/锁定 → 权限整改 → 复核恢复
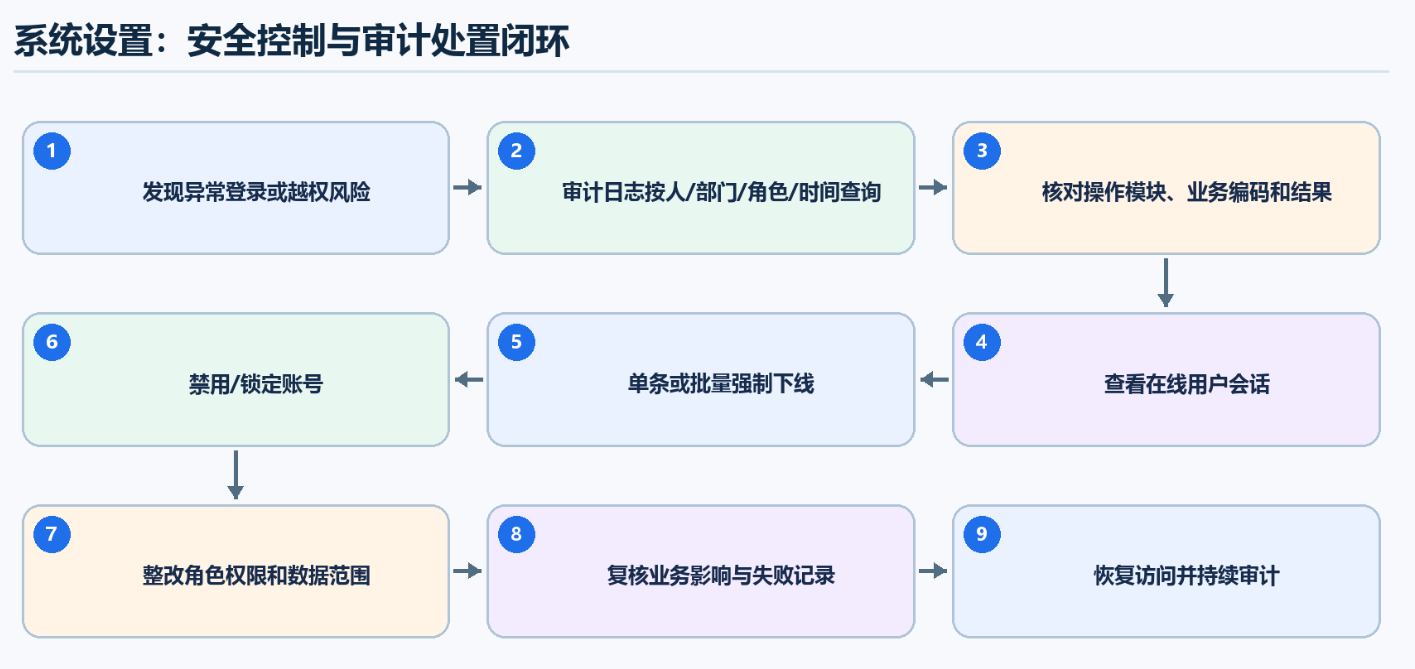
图:安全审计闭环
入口: 左侧菜单 → 系统设置 → 审计日志。
页面性质: 只读查询和审计追踪页面。日志由系统自动生成,不提供人工新增、编辑或删除。
1.1 列表字段
| 字段 | 审计含义 |
|---|---|
| 模块名称 | 操作发生在哪个系统或业务模块 |
| 业务类型 | 业务对象类别 |
| 业务编码 | 对应账号、部门、单据、项目或其他对象的编码 |
| 操作类型 | 新增、编辑、删除、启用、禁用、审批等动作类型 |
| 操作描述 | 对本次操作的文字说明 |
| 操作人名称 | 执行操作的账号人员 |
| 是否成功 | 成功或失败状态标签 |
| 操作时间 | 系统记录的执行时间 |
1.2 筛选功能
| 条件 | 操作办法 |
|---|---|
| 用户名称 | 输入操作人姓名 |
| 部门名称 | 输入或选择操作人部门 |
| 角色名称 | 按角色定位操作群体 |
| 开始日期时间 | 设置审计时间范围起点 |
| 结束日期时间 | 设置审计时间范围终点 |
| 查询 | 按全部条件组合查询 |
| 重置 | 清空条件并恢复默认列表 |
| 筛选标签 | 点击单个标签关闭图标移除该条件 |
| 清空全部 | 一次移除全部筛选条件 |
表格还支持刷新、分页、密度、列显示和成功/失败状态标签。
1.3 标准查询步骤
- 明确事件时间范围、涉及人员、部门、角色和业务对象。
- 进入审计日志。
- 优先设置开始和结束日期时间,缩小数据量。
- 输入用户名称;必要时增加部门或角色条件。
- 点击查询。
- 按操作时间查看模块名称、业务类型、业务编码、操作类型、描述和成功状态。
- 对失败记录核对是否产生部分业务影响,不要只看“失败”标签。
- 逐项移除筛选标签扩大范围,或点击重置重新检索。
- 使用刷新获取最新日志;通过分页继续查看。
- 将调查结论、业务编码和处置措施记录到企业事件工单中。
1.4 典型审计场景
| 场景 | 建议筛选和核对 |
|---|---|
| 账号被错误禁用 | 按用户名称和时间查询账号管理操作,核对操作人和结果 |
| 角色权限突然扩大 | 按管理员、角色和时间查询角色编辑,复核权限树变更 |
| 部门负责人异常 | 按部门和时间查询部门编辑,关联员工调岗和流程审批异常 |
| 用户被强制下线 | 按管理员和时间查询会话踢出,核对安全事件编号 |
| 编码变化 | 查询基础配置或编码管理操作,核对变更后首张业务单号 |
| 通知未发送 | 查通知/邮件配置变更及失败记录,再核对业务事件是否触发 |
| 数据重置 | 查询执行人、时间和结果,关联审批、验证码、备份与任务状态 |
| 业务越权 | 按用户、部门、角色和时间查询目标业务编码,随后整改数据权限 |
1.5 CRUD、权限和保留要求
- 新增: 业务或系统关键操作发生时自动写入。
- 查询: 支持多条件组合、刷新、分页和列显示。
- 编辑: 禁止修改操作人、时间、业务编码、描述或结果。
- 删除: 页面不提供删除;普通管理员不得通过数据库或其他工具删除。
- 审计查看权限应独立授予,敏感模块日志可能包含业务编码和人员信息。
- 日志保留周期、导出和归档策略应按企业合规制度配置;当前页面未展示的能力不应凭空假设。